【2026年8月・9月】WordPress復旧実績36件|33件がマルウェア関連
2026年8月・9月にワードプレスレスキュー(wp-r.com)へご依頼いただいたWordPress復旧案件は合計36件で、このうち33件がマルウェア関連でした。内訳は、2026年8月が21件(うちマルウェア関連19件)、2026年9月が15件(うちマルウェア関連14件)です。この2か月はWordPress本体の脆弱性を突いた乗っ取りが中心で、実際の復旧現場では、見覚えのない管理者アカウント、外部からPHPコードを取得して実行するローダー、削除後も再生成される不正ファイルなどを確認しました。ご相談のみで終了した案件は、この件数に含めていません。
8月・9月のWordPress復旧実績
2026年8月・9月のWordPress復旧対応は合計36件、うち33件がマルウェア関連でした。2か月を通じて、WordPress本体の脆弱性を起点とした乗っ取りのご依頼が最も多い状況が続いています。ご相談のみで解決した案件は、以下の件数に含めていません。
月別の対応件数
- 2026年8月|総数21件(うちマルウェア関連19件・その他2件)
- 2026年9月|総数15件(うちマルウェア関連14件・その他1件)
- 合計|総数36件(うちマルウェア関連33件・その他3件)
マルウェア関連が全体の約92%を占めています。33件のマルウェア関連案件のうち、wp2shellの影響を受けるWordPressバージョン、または同攻撃と整合する侵害痕跡を確認した案件が複数あります。
この2か月、現場で見えた傾向
- wp2shellは、攻撃の的が「プラグイン」から「WordPress本体の脆弱性」に移りました。以前は古いプラグインや無料テーマの脆弱性が原因の中心でしたが、今回はプラグインを使っていないサイトでも被害が出ています。
- 更新が止まっていたサイトに被害が集中しました。WordPressを長期間更新していなかったサイトほど、侵入を許すケースが目立ちました。
- 気づきにくい形で侵入されます。被害に気づいたきっかけで最も多かったのは、「見覚えのない管理者アカウントが増えている」という症状です。
私たちが実際の復旧現場で確認した侵害事例
2026年8月・9月に当社が対応した感染サイトでは、見覚えのない管理者アカウント、外部からPHPコードを取得して実行するローダー、削除後に再生成される不正ファイルなどを確認しました。いずれも、実際の復旧案件の調査中に見つかったものです。ここでは、その中でも特に多かった3つを紹介します。
1. 見覚えのない管理者アカウントが追加されていた
最も多かった症状です。管理画面のユーザー一覧を開くと、身に覚えのない管理者ユーザーが登録されているケースが目立ちました。生成されたユーザー名やメールアドレスが不自然な文字列であることも特徴です。この管理者アカウントを取っかかりに、サイト内のファイルやデータベースが操作されていました。下記のユーザー名、もしくは類するものは「wp2shell」の特徴といえます。
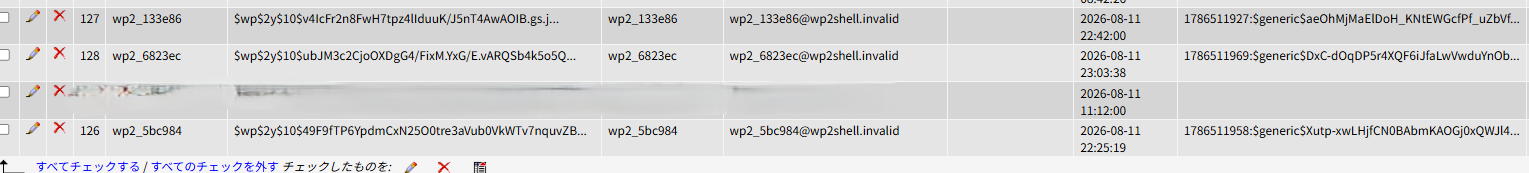
管理画面に存在しないユーザーがデータベースに存在する
管理画面に存在しないユーザーがデータベースに存在します。データーベースの中身まで確認する必要は、必ずあります。弊社のWordPress保守管理プラグインSHIMAENAGAは、このおかしな部分も瞬時に監査でき機能があります。
2. 外部からPHPコードを取得して実行するローダーが設置されていた
サイトの中に、外部のURLからコードを取得して実行するタイプの不正ファイルが置かれていました。サイトに置かれるのは短い「呼び出し役」のファイルだけで、実際に動く中身は攻撃者のサーバー側にあります。このタイプは2026年8月・9月の復旧案件の中で確認したものです。
実際の復旧案件で確認したコードを、安全に無毒化して掲載しています。外部と通信する部分と、コードを実行する部分は掲載していません。復号されるURLだけが分かる形にしています。
<?php
$url = base64_decode("aHR0cHM6Ly9naXRodWIud3NpaW5pLnRvcC9ma29scHNmZC9vbHBma2Nod2EudHh0");
echo $url;
?>
このコードが復号するURLはこちらです。
https://github.wsiini.top/fkolpsfd/olpfkchwa.txtこの形式の何が厄介かというと、次の3点です。
- 中身を後から差し替えられる|サイト側には「取りに行く」命令しかないため、攻撃者は実行される内容をいつでも変更できます。
- ウイルススキャンをすり抜けやすい|悪いプログラムの本体がサイトの中に存在しないため、機械的な検知を逃れることがあります。
- 1か所消しても終わらない|同じ仕掛けが複数のファイルやデータベース内に仕込まれているケースがあります。
なお、github.wsiini.top はGitHubに似せた偽のドメインです。この文字列は、サーバー内のファイル検索やアクセスログの調査に利用できます。
3. 削除しても再生成される不正ファイルがあった
不正なファイルを削除しても、別の場所に残ったバックドアや不正コードによって、同じファイルが再び生成されることは珍しくありません。これは今回に限った現象ではなく、WordPressのマルウェア感染では繰り返し確認される典型的な挙動です。そのため、見つかったファイルだけを削除するのではなく、再生成元まで特定して除去する必要があります。
あなたのサイトにも同じ症状がないか確認
次のいずれかに当てはまる場合は、wp2shellを含む何らかの経路で侵入されている可能性があります。とくに「知らない管理者アカウントが追加されている」は、今回の復旧案件で最も多かった症状です。
- 知らない管理者アカウントが追加されている
- 見覚えのないプラグイン・テーマ・PHPファイルがある
- 海外サイトや広告ページへ転送(リダイレクト)される
- 管理画面にログインできない/パスワードが変わっている
- トップページや投稿が改ざんされている、スパムリンクが埋め込まれている
- サーバー会社からマルウェア感染の警告やアカウント停止の連絡が来た
- Googleの検索結果に「このサイトはハッキングされている可能性があります」と表示される
- WordPressを最新版に更新したけれど、更新前に侵入されていないか不安
ひとつでも当てはまる場合は、勝手にファイルを削除する前に、一度ご相談ください。削除の順番を誤ると、侵入の痕跡が消えて原因を特定できなくなることがあります。
実際にどのように復旧したか
当社の復旧は、現状を保全するところから始めます。証拠を消してしまう前に状態を保存し、侵入経路を特定したうえで、不正なアカウント・ファイル・データベースの改ざんをまとめて除去します。除去が終わってから、WordPressの更新と再発防止の設定を行います。
- 現状の保全|被害を受けた状態のファイルとデータベースを、そのまま保存します。
- 侵入経路の特定|WordPressのバージョンやログ、不正なアカウントの作成日時から、どこから入られたのかを突き止めます。
- 不正な管理者アカウントの削除|見覚えのない管理者ユーザーを特定して削除し、全ユーザーのパスワードを再設定します。
- 不正なファイルの全数調査と除去|ファイル一式とデータベースを調べ、不正なファイルや改ざん箇所をすべて洗い出して除去します。
- WordPressの安全な更新|きれいな状態に戻したうえで、修正版(6.8.6/6.9.5/7.0.2以降)へ更新します。
- 認証情報の変更|WordPress、データベース、FTP/SSH、サーバーパネルのパスワードをすべて変更します。
- 再発防止の設定|WAFの導入、自動更新の有効化、バックアップの自動化、監視の設定を行います。
復旧料金と対応内容
料金は1つのWordPressにつき一律です。作業途中で追加料金が発生することはありません。月額保守契約は必須ではなく、復旧完了をご確認いただいた後に、成功報酬の後払いでご依頼いただけます。
- 一般的なWordPressトラブル復旧|Aプラン 29,800円(税別)
- マルウェア感染・改ざん・乗っ取り復旧|Bプラン 38,000円(税別)
条件は以下のとおりです。
- 追加料金なし|作業途中で費用が増えることはありません。
- 月額保守契約は必須ではありません|単発のご依頼で構いません。
- 後払い|復旧完了をご確認いただいた後の成功報酬です。
- 無料相談|原因調査の前に、状況をお聞きします。
WordPressを更新するだけでは復旧しない理由
WordPressを最新版に更新すれば、今後の攻撃は防げます。しかし、更新前に侵入されていた場合は、不正な管理者アカウントや不正なファイル、データベースの改ざんが残ったままになります。更新は「入口を閉める」作業であって、「入られた痕跡を消す」作業ではないためです。
実際に当社へ持ち込まれた案件でも、「更新したのに警告が消えない」「更新後に不審なユーザーに気づいた」というケースがありました。
自分で復旧できますか?
管理者アカウントの削除やWordPressの更新だけで復旧できるケースもあります。しかし、不正なファイルやデータベースの改ざんまで発生している場合は、それだけでは不十分です。実際に当社へ持ち込まれた案件でも、「不正ファイルを削除したが再発した」「バックアップ復元後に再感染した」というケースがありました。特に、次のような状態では、自力での判断が難しくなります。
- 不正なコードを見分ける知識が必要|普通のPHPファイルに紛れているため、どこが不正なのかを判断する技術が要ります。
- 感染箇所が1か所とは限らない|ファイルだけでなく、データベースの中にも仕掛けが残っていることがあります。
- 見落とすと再感染する|一部を残したまま公開すると、数日で元に戻ってしまいます。
「バックアップから戻したのに、また感染した」というご相談も多くいただきます。バックアップを取得した時点ですでに感染している場合、復元しても再感染します。復元する前に、いつから感染していたかを特定する必要があります。
8月・9月の復旧案件で実際に多かったこと
2026年8月・9月の36件の復旧対応を通じて、感染サイトに共通する傾向が見えてきました。いずれも、一般的な対策情報には書かれていない、実際の現場で確認した内容です。
- WordPressを最新版に更新するだけでは、すでに侵入されたサイトは直りません。更新後に不正なアカウントやファイルが残っていた案件がありました。
- 不正な管理者だけを削除しても、不十分な場合があります。アカウントを消しても、別の場所に仕掛けが残っているケースがありました。
- バックアップからの復元だけでは、再感染するケースがあります。バックアップ時点ですでに感染していたためです。
- 感染箇所は1ファイルとは限りません。複数のファイルに同じ仕掛けが置かれていることがあります。
- ファイルだけでなく、データベース側の確認も必要です。投稿や設定情報の中に不正なコードが埋め込まれているケースがありました。
- 削除しても再生成されるタイプがあります。再生成され続ける限り、見た目が元に戻っても復旧したとは言えません。
復旧の考え方について詳しくは、「【2026年最新】WordPressマルウェアの対応、乗っ取り復旧方法と手順の完全ガイド」で解説しています。
wp2shellとは
wp2shellは、WordPress本体のプログラムの隙間を突いた攻撃です。ログインしていない状態のまま、サイトに勝手に「管理者」のアカウントを作られてしまいます。プラグインやテーマを一切使っていない「できたてのWordPress」でも狙われる点が、これまでの攻撃との大きな違いです。
管理者アカウントを取られると、サイトの中身は何でも操作できるようになります。ページの削除や改ざんにとどまらず、サイトの裏側で動くプログラムを仕込むことまでできてしまいます。「うちは余計なプラグインを入れていないから安全」という判断が、今回は通用しません。
影響を受けるWordPressのバージョン
- WordPress 6.8.0〜6.8.5|SQLインジェクション脆弱性の影響
- WordPress 6.9.0〜6.9.4|wp2shell攻撃チェーンの影響
- WordPress 7.0.0〜7.0.1|wp2shell攻撃チェーンの影響
- 修正版|6.8.6/6.9.5/7.0.2
wp2shellの攻撃チェーンは、WordPress 6.9系と7.0系が対象です。6.8系は、同じ時期に修正されたSQLインジェクション脆弱性の影響を受けます。2026年7月17日に修正版が公開され、同じ日から実際の攻撃が始まっています。WordPress側は自動更新が有効なサイトに強制更新をかけていますが、更新前に侵入されていた場合は、不正な管理者アカウントや不正なファイルがそのまま残ります。
攻撃の仕組みをもう少し詳しく知りたい方は、こちらの専用ページもご覧ください。
技術情報・CVE・IOC
以下は、サイトの管理を担当されている方向けの技術情報です。wp2shellは、WordPress本体に存在する2つの脆弱性を組み合わせた攻撃チェーンです。連鎖させることで、未ログインの攻撃者が管理者アカウントを作成し、任意のコードを実行できる状態に至ります。
CVE情報
- CVE-2026-63030(CVSS 9.8・Critical)|REST APIのバッチ処理(/wp-json/batch/v1)におけるルート混乱。検証と実行が別ループで処理される設計上の不整合を突かれ、認証なしで、本来許可されていないコールバックにリクエストを送れてしまいます。
- CVE-2026-60137|投稿エンドポイントの author__not_in パラメータに存在するSQLインジェクション。通常は検証で防がれるところ、上記のバッチ処理の不整合によって回避されます。
両CVEは2026年7月21日にCISAのKEV(Known Exploited Vulnerabilities)カタログへ追加され、悪用が確認済みであることが公式に示されています。Wordfenceは、この脆弱性への攻撃を1,100万回以上ブロックしたと報告しています。
IOC(侵害指標)
- 形式|外部URLからコードを取得して実行するローダー型の不正ファイル
- 取得先URL|https://github.wsiini.top/fkolpsfd/olpfkchwa.txt
- 難読化|URLをBase64でエンコードして格納
- 注意点|取得先はGitHubに似せた偽ドメイン
- 確認時期|2026年8月・9月の復旧案件
参考情報(外部ソース)
- Rapid7|CVE-2026-63030: wp2shell a Critical Remote Code Execution Vulnerability in WordPress Core
- Wordfence|WP2Shell WordPress Exploit Technical Analysis and Real Attack Data
- WordPress.org|WordPress 7.0.2 Release
- NVD|CVE-2026-63030
- NVD|CVE-2026-60137
よくある質問
Q. 2026年8月・9月の復旧件数はどのくらいですか?
A. 合計36件で、うち33件がマルウェア関連です(8月21件・9月15件)。
Q. wp2shellとは何ですか?
A. WordPress本体の脆弱性を突き、ログインしていない第三者が管理者アカウントを作成できる攻撃です。
Q. どのバージョンが影響を受けますか?
A. 6.8.0〜6.8.5、6.9.0〜6.9.4、7.0.0〜7.0.1です。修正版は6.8.6、6.9.5、7.0.2です。
Q. アップデートすれば安全ですか?
A. 今後の攻撃は防げますが、更新前に侵入されていた場合は不正なアカウントやファイルが残ります。
Q. バックアップから復元すれば直りますか?
A. バックアップ時点ですでに感染している場合は、復元しても再感染します。
Q. 感染しているかどうかは、どう確認すればよいですか?
A. 管理画面のユーザー一覧に身に覚えのない管理者がいないかを確認してください。
Q. 復旧料金はいくらですか?
A. 一般的なトラブル復旧が29,800円、マルウェア感染・改ざん・乗っ取り復旧が38,000円です。追加料金はなく、復旧完了確認後の後払いです。
相談・問い合わせ
2026年8月・9月は、WordPress本体の脆弱性を起点とした乗っ取りのご依頼が中心でした。「更新前に攻撃されていないか確認したい」「不審な管理者やファイルが見つかった」「すでにサイトが改ざんされている」といった場合は、ワードプレスレスキューへご相談ください。原因調査から不正ファイルの除去、サイトの復旧、再発防止まで一貫して対応します。